Anmeldung

Die Compliance-Diagnostik

Wo stehen wir bei NIS2?

Complarion prüft die Dokumente, die Sie ohnehin haben — Policies, Prozessbeschreibungen, Konzepte, Nachweise — gegen die Anforderungen des NISG 2026. Nach wenigen Stunden kennen Sie Ihren Erfüllungsgrad, Ihre Lücken und die nächsten Schritte. Jeder Befund belegt bis zur Textstelle.

Wir melden uns genau einmal — sobald der kostenlose Erst-Check verfügbar ist. Keine Newsletter, keine Weitergabe. Datenschutzhinweise.

NISG 2026

1. Oktober 2026Inkrafttreten
rund 4.000betroffene Unternehmen, 18 Sektoren
3 MonateFrist zur Registrierung
bis 10 Mio. €Strafrahmen

Die Frage kommt. Die Antwort fehlt.

Binnen zwölf Monaten nach Eintritt der Registrierungspflicht ist eine Selbstdeklaration bei der Cybersicherheitsbehörde einzureichen. Wer sie unterschreibt, steht für ihren Inhalt gerade.

„Und wo stehen wir jetzt eigentlich — in Prozent?"

Die wenigsten Verantwortlichen können das belastbar beantworten. Nicht aus Nachlässigkeit, sondern weil die ehrliche Antwort bisher hieß: hunderte Seiten Policies, Prozessbeschreibungen und Verträge händisch gegen einen Anforderungskatalog mappen — wochenlang, und drei Monate später ist das Ergebnis überholt. Oder fünfstellig extern einkaufen, bevor eine einzige Maßnahme umgesetzt ist.

So funktioniert es

Drei Schritte, wenige Stunden

01

Dokumente hochladen

Policies, Prozessbeschreibungen, Konzepte, Nachweise. Kein Fragebogen, keine Integration, kein Zugriff auf Ihre Systeme — wir brauchen Dokumente, sonst nichts.

02

Abgleich gegen den Soll-Zustand

Gegen einen versionierten, von Fachleuten gepflegten Anforderungskatalog — nicht gegen eine Interpretation aus dem Sprachmodell. Der Report weist die verwendete Katalogversion aus.

03

Befund mit Belegstellen

Erfüllungsgrad je Anforderung, Lücken, priorisierte Maßnahmen und Management-Report. Jeder Befund verweist auf die Stelle im Dokument, aus der er stammt.

So sieht ein Befund aus

Nicht nur, wo es fehlt — auch was fehlt und was hilft

Ein Befund, der nur „offen" sagt, verschiebt die Arbeit. Complarion nennt zu jeder Anforderung die Fundstelle im Soll, den Beleg im eigenen Dokument, die konkrete Lücke und einen üblichen Lösungsweg. Die folgenden Beispiele sind gegen die Durchführungsverordnung (EU) 2024/2690 gerechnet.

Bewertung je Anforderung

  • erfüllt
  • teilweise erfüllt
  • offen
  • unklar — bitte prüfen
erfüllt

Konzept für die Sicherheit von Netz- und Informationssystemen

Soll: DVO (EU) 2024/2690, Anhang, Abschnitt 1

Beleg

ISMS-Handbuch_v3.pdf, Kap. 2–4: Geltungsbereich, Rollen und Verantwortlichkeiten, Freigabe durch die Geschäftsführung mit Datum, jährlicher Überprüfungszyklus.

Bewertung

Die Anforderungen dieses Abschnitts sind im Wesentlichen abgedeckt.

Empfehlenswert

Die letzte dokumentierte Managementüberprüfung liegt 14 Monate zurück — die Verordnung verlangt eine regelmäßige Überprüfung. Eine aktuelle Freigabe stärkt den Nachweis. Ergänzend könnte die Verknüpfung des Rahmenkonzepts zu den nachgelagerten Einzelrichtlinien explizit gemacht werden, damit die Ableitung nachvollziehbar ist.
teilweise erfüllt

Sicherung und Redundanz

Soll: DVO (EU) 2024/2690, Anhang, Abschnitt 4.2 — Betriebskontinuität

Beleg

Backup-Konzept.docx, Kap. 3: Umfang, Häufigkeit (täglich inkrementell, wöchentlich vollständig) und Aufbewahrung (30 Tage) sind beschrieben.

Was fehlt

Keine dokumentierten Wiederherstellungstests — gefordert ist, dass die Wiederherstellbarkeit in festgelegten Abständen geprüft und das Ergebnis festgehalten wird. Ebenso fehlen Wiederanlaufzeit (RTO) und maximal tolerierbarer Datenverlust (RPO) je kritischem System sowie eine Aussage zur getrennten Aufbewahrung der Sicherungskopien.

Lösungsansatz

RTO und RPO je Dienst aus der Business-Impact-Analyse ableiten und im Backup-Konzept ergänzen. Mindestens einen jährlichen Wiederherstellungstest terminieren und protokollieren — das Protokoll ist der eigentliche Nachweis. Eine offline oder unveränderlich gehaltene Kopie ergänzen, die von einem Angriff auf die Produktivumgebung nicht erreicht wird.

offen

Sicherheit der Lieferkette

Soll: DVO (EU) 2024/2690, Anhang, Abschnitt 5

Beleg

In den hochgeladenen Unterlagen keine Fundstelle. Weder ein Lieferantenverzeichnis noch Sicherheitsanforderungen in Beschaffungs- oder Vertragsdokumenten.

Was fehlt

Ein Konzept für die Lieferkettensicherheit mit Kriterien für Auswahl und Bewertung von Anbietern; ein Verzeichnis der Anbieter und Diensteanbieter mit Kritikalitätseinstufung und Ansprechpartnern; sowie Sicherheits- und Meldepflichten in den Verträgen.

Lösungsansatz

Mit dem Verzeichnis beginnen — es ist die Grundlage für alles Weitere und meist aus Einkaufsdaten in Tagen erstellbar. Danach zwei bis drei Kritikalitätsklassen definieren und für die oberste Klasse Mindestanforderungen in die Standardvertragsklauseln aufnehmen: Meldefristen bei Vorfällen, Nachweispflichten, Auditrecht, Kündigungsrecht bei wesentlichen Sicherheitsmängeln.

unklar — bitte prüfen

Zugangskontrolle und Authentifizierung

Soll: DVO (EU) 2024/2690, Anhang, Abschnitt 11

Beleg

IT-Richtlinie.pdf, Kap. 6 fordert „starke Authentifizierung für administrative Zugänge".

Warum unklar

Aus dem Dokument geht nicht hervor, ob damit Mehrfaktor-Authentifizierung im Sinne der Verordnung gemeint ist und für welche Konten sie gilt. Die Formulierung lässt beide Auslegungen zu — eine Bewertung als erfüllt oder offen wäre an dieser Stelle geraten.

Lösungsansatz

Die Richtlinie präzisieren: welches Verfahren, für welche Konten (privilegiert, Fernzugriff, alle), mit welcher dokumentierten Ausnahmeregelung. Ein technischer Beleg — etwa ein Konfigurationsauszug der Identitätsverwaltung — macht die Bewertung eindeutig.

teilweise erfüllt

Überwachung und Protokollierung

Soll: DVO (EU) 2024/2690, Anhang, Abschnitt 3.2 — Bewältigung von Sicherheitsvorfällen

Beleg

Notfallplan.docx, S. 11: Meldekette intern und an die Behörde ist beschrieben, die Fristen von 24 und 72 Stunden sind genannt.

Was fehlt

Welche Ereignisarten protokolliert werden, wie lange Protokolldaten aufbewahrt und wie sie vor Veränderung geschützt werden, ist nicht festgelegt. Ebenso fehlt, wer die Protokolle in welchem Rhythmus auswertet. In der Meldekette sind Rollen genannt, aber keine namentlich Verantwortlichen und keine Vertretungsregelung — bei einem Vorfall außerhalb der Geschäftszeit ist damit unklar, wer meldet.

Lösungsansatz

Ein eigenes Protokollierungskonzept mit Ereigniskatalog, Aufbewahrungsfrist und Schreibschutz. Auswertungsrhythmus und Zuständigkeit festlegen. Im Notfallplan Verantwortliche mit Namen und Vertretung ergänzen und die 24-Stunden-Frühwarnung als Formularvorlage hinterlegen, damit sie unter Druck nicht neu formuliert werden muss.

Schematische Darstellung anhand der Durchführungsverordnung (EU) 2024/2690. Wo die Datenlage nicht eindeutig ist, weisen wir das aus. In Österreich ist sie der Maßstab für alle NIS2-Sektoren.

Warum Complarion

Vollständig in Österreich

Hier entwickelt, hier betrieben — nicht nur „EU-Hosting". Kein Dokument verlässt das Land. Wer höchste Ansprüche hat, betreibt die Analyse im eigenen Serverraum.

Belegstelle statt Behauptung

Jeder Befund zeigt die Passage, aus der er abgeleitet ist. Sie müssen uns nicht glauben — Sie können nachsehen. Und wo die Datenlage nicht eindeutig ist, sagen wir das.

Kein Zugriff auf Ihre Systeme

Keine Integration in Cloud, MDM oder Personalsystem, kein Agent in Ihrem Netz, kein Einführungsprojekt. Sie laden Dokumente hoch — mehr braucht es nicht.

Aus der Praxis, nicht aus der Richtlinie

Der Anforderungskatalog wird von Menschen gepflegt, die Cybersicherheit in großen österreichischen Unternehmen verantwortet haben — und die österreichische Umsetzung kennen, nicht nur die EU-Richtlinie.

Was Complarion nicht ist

Ein Werkzeug, das mehr verspricht, als es verantworten kann, ist in diesem Feld wertlos. Deshalb sagen wir die Grenzen dazu.

Complarion stellt keine Compliance fest, sondern Evidenz.

Das Urteil bleibt bei Ihnen und bei der prüfenden Stelle. Wir liefern die belegte Grundlage dafür.

Complarion ist die Diagnose, nicht die Therapie.

Wir zeigen, wo die Lücken sind und wie sie grundsätzlich zu schließen wären. Die Umsetzung machen Sie selbst oder mit Ihrem Berater.

Complarion vergibt kein Gütesiegel und ersetzt kein Audit.

Die Analyse ist neutral gegenüber jedem Nachweis, den Sie anstreben — ISO 27001, TISAX, Cyber Trust oder keinen.

Complarion ist keine Rechtsberatung.

Wir bewerten Ihre Dokumentenlage gegen einen Anforderungskatalog. Rechtliche Auslegung im Einzelfall bleibt Sache Ihrer Juristen.

Wer dahintersteht

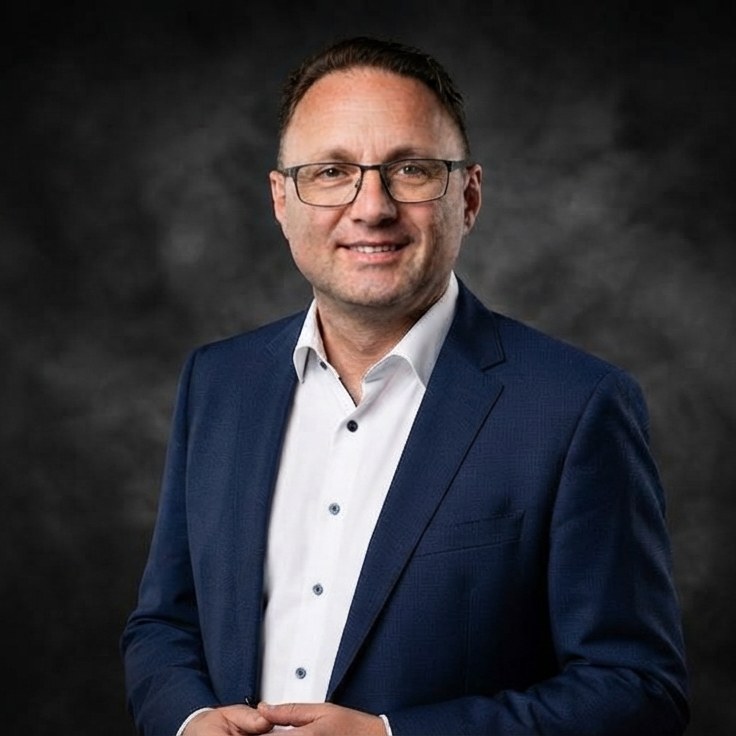
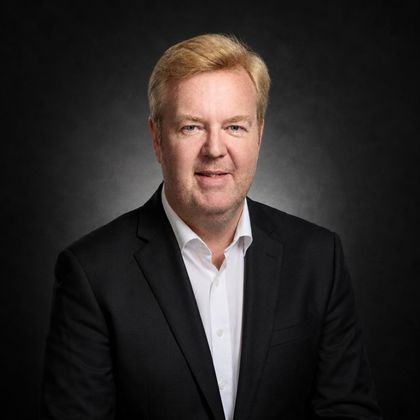
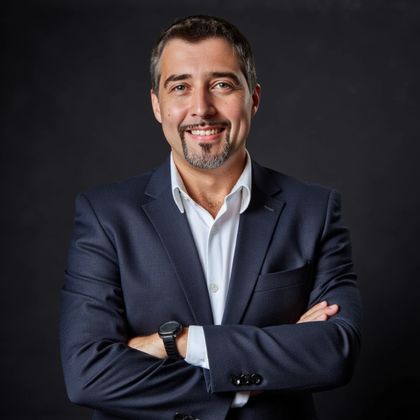
Complarion wurde von Rene Zeilinger, Martin Pils und Thomas Stubbings gegründet und wird von ihnen gemanagt. Zusammen bringen die drei jahrzehntelange Erfahrung aus Informationssicherheit, IT, Compliance und KI-Entwicklung mit — und ein nationales wie internationales Netzwerk von Fachleuten. Complarion ist ein österreichisches Unternehmen: Entwicklung und Betrieb finden hier statt.

Porträt von Thomas Stubbings

Thomas Stubbings

Co-Founder & CEO

Experte und Stratege für Cybersicherheit, Risikomanagement und Regulatorik. Vorstandsmitglied im Kompetenzzentrum Sicheres Österreich, Mitglied in Standardisierungsgremien für Sicherheit und Datenschutz und neun Jahre lang Vorsitzender der Cybersecurity-Plattform der österreichischen Bundesregierung. Davor zwölf Jahre Executive Director und Chief Security Officer einer internationalen Bankengruppe. Verantwortet die fachliche Ausrichtung von Complarion.

Kontakt aufnehmen
Porträt von Rene Zeilinger

Rene Zeilinger

Co-Founder, CTO & CIO

Software- und KI-Experte mit über 20 Jahren Erfahrung in der Entwicklung innovativer Technologien. Hat mehrere Unternehmen aufgebaut und KI-Anwendungen entwickelt, die sich am Markt behaupten. Als technisches Mastermind hinter Complarion entwickelt er mit seinem Team die Analyse-Engine, die den Umgang mit Regulatorik automatisiert.

Kontakt aufnehmen
Porträt von Martin Pils

Martin Pils

Co-Founder, CSO & CRO

Ausgewiesener Experte für Informationssicherheitsmanagement und ehemaliger CISO eines Großunternehmens — er kennt Normen, regulatorische Anforderungen und Compliance-Fragebögen aus der Perspektive derer, die sie erfüllen müssen. Als erfahrener Berater und Firmengründer verantwortet er bei Complarion Risikomanagement, Security Management und Marktentwicklung.

Kontakt aufnehmen

Wissen Sie es vor der Behörde.

Tragen Sie sich ein — wir melden uns, sobald der kostenlose Erst-Check verfügbar ist.